La confiance se construit dans les usages
Plus les données circulent entre outils, collaborateurs et IA, plus leur protection devient une condition de confiance et de performance. La sécurité des données ne concerne plus seulement le réseau de l’entreprise. Un devis consulté par un commercial, un dossier salarié traité par les RH ou une prévision utilisée par la finance peuvent passer par plusieurs applications, parfois hors des murs de l’entreprise. Le cloud, c’est-à-dire des services informatiques accessibles par internet, facilite ce travail. Il élargit aussi les points à surveiller.
Protéger un seul maillon ne suffit donc plus. L’entreprise doit relier la gestion des identités, qui détermine qui peut accéder à quoi, la sécurité des postes de travail et celle des applications. L’enjeu est très concret : éviter qu’un compte oublié donne accès à des documents sensibles, qu’un ordinateur perdu expose des informations clients ou qu’un outil mal configuré partage un fichier au mauvais destinataire. Cette cohérence demande des règles simples, appliquées à tous les métiers, et non une succession de contraintes incomprises.
L’intelligence artificielle ajoute une question décisive : quelles données peut-on réellement lui confier ? Une IA peut aider une équipe marketing à préparer un texte ou un service client à résumer des demandes. Mais elle ne doit pas devenir un raccourci pour transmettre des données personnelles, des contrats ou des informations stratégiques à un outil non validé. Contrôler les accès ne suffit pas : il faut aussi encadrer les usages et s’assurer que les données employées sont fiables, à jour et pertinentes.
La sécurité doit enfin préserver la continuité d’activité. Lorsqu’un incident bloque l’accès à des fichiers, ralentit la production ou désorganise une équipe terrain, le coût dépasse largement celui de l’informatique. Direction générale, métiers et équipes IT doivent donc arbitrer ensemble entre fluidité et protection.
La bonne approche n’est pas de freiner l’IA : c’est de lui donner un cadre assez solide pour que les équipes puissent l’utiliser avec confiance.
Pour comparer les pratiques, poser les bonnes questions aux fournisseurs et confronter les besoins des métiers à ceux des équipes IT, les échanges directs restent précieux. Les rendez-vous suivants illustrent les décisions à prendre pour mieux protéger les informations sans renoncer aux gains d’efficacité.
Quatre rendez-vous pour renforcer la protection
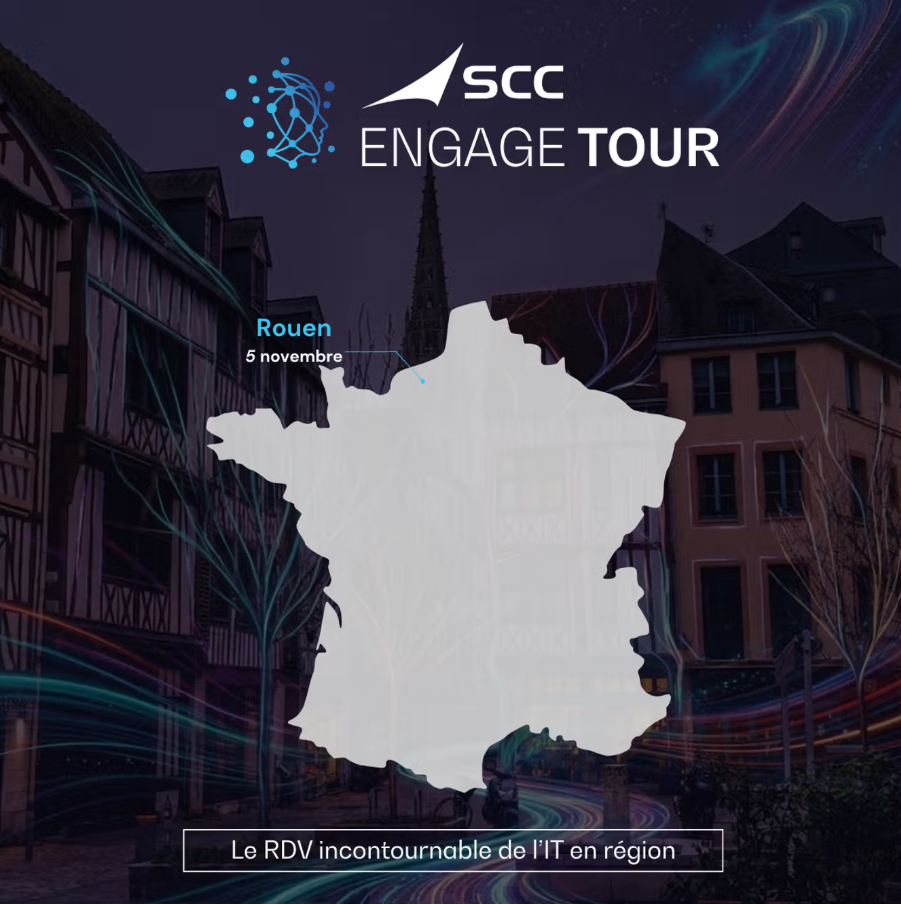
SCC Engage Tour Rouen — 5 novembre, Rouen
Ce rendez-vous permet d’aborder ensemble l’IA, la cybersécurité et l’environnement de travail numérique. Il s’adresse aux responsables IT comme aux décideurs métiers qui veulent échanger avec des experts, des partenaires et leurs pairs sur les usages à sécuriser au quotidien.
Dell Technologies Forum Paris 2026 — 17 novembre, Paris
Les infrastructures déterminent la façon dont les données sont stockées, traitées et protégées. Ce forum intéressera les DSI, responsables infrastructure et décideurs IT qui cherchent à relier leurs projets d’IA et de cybersécurité à des choix techniques cohérents.
TrustTech — du 1 au 3 décembre, Paris
La protection des données commence souvent par une question simple : comment vérifier l’identité d’une personne ou d’un client ? TrustTech s’adresse aux organisations qui s’intéressent aux solutions d’identification et aux paiements innovants, deux sujets étroitement liés à la confiance numérique.

IGNITE ON TOUR France — 14 janvier, Paris
Cette journée met en perspective les nouveaux défis de cybersécurité liés à l’IA, au cloud et au travail distribué. Elle concerne les responsables sécurité, les DSI et les directions qui souhaitent sécuriser leurs transformations, notamment via l’évolution du SOC, le centre qui surveille en continu la sécurité informatique.
La sécurité utile est celle qui protège les informations sans transformer chaque action en parcours d’obstacles. Elle repose autant sur les décisions de gouvernance que sur les outils choisis.
Retrouvez l’intégralité des événements en lien avec la sécurité des données sur Don’t Miss IT.